
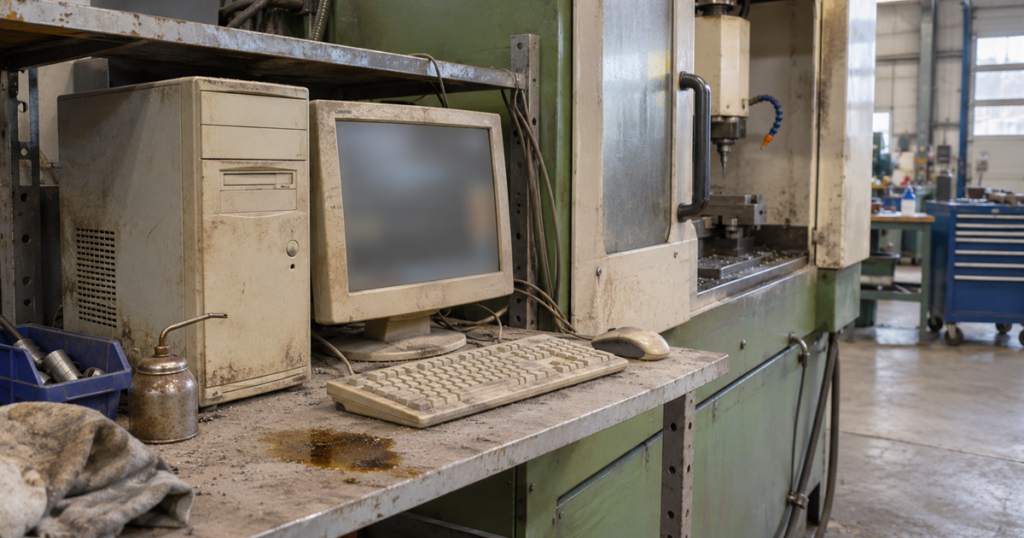
Et system uden support er ikke i sig selv et fund, der kan rettes i morgen. Det bliver et fund, når ingen har besluttet, at det må køre videre, og når intet er gjort for at afskærme det. Gennemgangen skal derfor kunne vise tre ting: en liste over systemerne, en begrundelse for hvert og de tiltag, der beskytter dem.
Prøven for, om et system er udgået, kan hentes i de statslige minimumskrav. Den er klar nok til at bruge i en privat virksomhed.
Prøven: aktiv support
Vejledningen til de statslige minimumskrav siger: “Aktiv support betyder, at kendte sårbarheder adresseres/lukkes gennem frigivelse af sikkerhedsopdateringer.” For open source anses software for at være under aktiv support, hvis der løbende udgives sikkerhedsopdateringer.
Krav 5, 15 og 26 kræver styresystem og software under aktiv support på henholdsvis klienter, mobile enheder og internetvendte tjenester. Krav 7 siger, at klienter skal bruge et styresystem, der er en større udgave eller større opdatering udgivet for under 24 måneder siden. Kravene er bindende for statslige myndigheder og en målestok for andre.
Prøven er praktisk, fordi den ikke afhænger af producentens ord for udgåede produkter. Spørgsmålet er blot, om der stadig kommer sikkerhedsopdateringer.
Hvad der sker, når et system ikke kan opdateres
CISA og NSA anbefaler i AA23-278A at vurdere brugen af hardware og software uden support og stoppe brugen hurtigst muligt. Kan det ikke lade sig gøre, skal der indføres yderligere netværksbeskyttelse. CISA’s liste over ti fejlopsætninger er ikke en rangliste.
Microsofts råd for sikring af Active Directory omfatter at isolere ældre systemer og programmer og at afvikle dem.
EU’s gennemførelsesforordning 2024/2690 tager emnet op i bilagets punkt 6.6.1, litra d, og 6.6.2. Der skal gennemføres yderligere foranstaltninger, hvor en sikkerhedsrettelse ikke findes eller ikke anvendes, og at restrisici accepteres. Fravalg af en rettelse skal dokumenteres og begrundes. Bilaget binder kun de udbydere, forordningen er skrevet til. Som målestok for andre er det vores tolkning, men tankegangen svarer til CISA’s.
De tre kilder peger samme vej. Udgåede systemer udfases. Indtil da afskærmes de, og beslutningen skrives ned.
Opgørelsen
Opgørelsen starter med systemlisten. For hvert system skal der stå styresystem og version, de vigtigste programmer og versioner og en dato for, hvornår supporten slutter eller sluttede. Datoen skal slås op hos producenten, og opslaget skal have en dato, fordi svaret kan ændre sig.
Det er praksis at tage alle lag med:
- styresystemer på klienter og servere,
- databaser, webservere og andre programmer på serverne,
- netudstyr og firmware,
- forretningssystemer og deres underliggende platforme,
- udstyr i produktionen og andre steder, hvor der kører en computer.
Systemer, der allerede er uden support, og systemer, hvis support slutter inden for det næste år, skrives på listen. Den sidste gruppe er dem, I stadig kan nå at planlægge for.
Begrundelsen
For hvert system uden support skal der være en beslutning. Den hører til i undtagelseslisten. Felterne kan være disse (tænkte eksempler i parentes):
- Systemet og hvem der ejer det (styring af en maskine i produktionen, produktionschefen).
- Hvorfor det kører videre (producenten af maskinen understøtter kun den gamle version).
- Kompenserende tiltag (eget net uden adgang til internet og kontornet).
- Restrisiko, der accepteres, og hvem der accepterer den (fabriksdirektør).
- Dato for ny vurdering (om et år eller ved udskiftning af maskinen).
Undtagelseslisten er beskrevet i undtagelseslisten. Det, der gør et udgået system til et fund, er en tom række.
Afskærmningen
De kompenserende tiltag skal kunne vises. CISA nævner yderligere netværksbeskyttelse, og Microsoft nævner isolation. Beviset er regelsættet, der viser, at systemet kun kan tale med det nødvendige, og en kontrol af, at det ikke kan nå internettet. Hvordan zonegrænser læses, står i segmentering på papiret og i regelsættet.
Andre tiltag kan være begrænset adgang for brugere, ekstra logning og fjernelse af tjenester, der ikke bruges. De skal også vises i opsætningen.
Modenhed over tid
Hvordan en virksomhed over tid bliver bedre til at udskifte systemer i tide, er et spørgsmål om modenhed og ledelse, og det er beskrevet under sikkerhedsmodenhed og udvikling over tid. Her er spørgsmålet, om opgørelsen og afskærmningen kan vises i dag.
Hvad det kræver, og hvad det koster at lade være
Det kræver en systemliste med versioner, et opslag af supportdatoer og en ejer, der vil tage beslutningen for hvert system. Afskærmningen kan tage tid at indføre, især i produktionen.
Uden opgørelsen er det tilfældigt, hvilke systemer der ikke får sikkerhedsrettelser. Et system uden support og uden afskærmning er åbent for alle sårbarheder, der findes efter supportens sidste dag.
Det skal I lade være med
- At lade et udgået system køre uden en beslutning · skriv begrundelse, tiltag og ny dato.
- At glemme netudstyr og udstyr i produktionen · prøven gælder alt, der kører software.
- At skrive afskærmning, der ikke kan vises · regelsættet er beviset.
Det skal gennemgangen kunne vise
- ☐ En liste over systemer uden support og med support, der slutter inden for et år.
- ☐ Dato for opslag af supportstatus.
- ☐ En begrundelse og en ejer for hvert system uden support.
- ☐ Kompenserende tiltag, vist i regelsæt og opsætning.
- ☐ En dato for ny vurdering af hver undtagelse.
Kilder
- Vejledning til de tekniske minimumskrav (september 2025), afsnit 3.1 og 3.9, læst 13. november 2026.
- De tekniske minimumskrav for statslige myndigheder, opdateret september 2025, krav 5, 7, 15 og 26, læst 13. november 2026.
- CISA og NSA, AA23-278A, Top Ten Cybersecurity Misconfigurations (5. oktober 2023), tabel 5, læst 13. november 2026.
- Microsoft Learn, Best practices for securing Active Directory, læst 13. november 2026.
- Gennemførelsesforordning (EU) 2024/2690, bilaget, punkt 6.6, læst 13. november 2026.
Senest gennemgået: november 2026.
Næste skridt
Gå systemlisten igennem, og skriv ved hvert system datoen for, hvornår supporten slutter.
Læs også: Opdateringsniveau · Systemlisten bygget fra systemerne selv
→ Kontakt · Tlf. 70 13 63 23 · Teknisk sikkerhedsgennemgang hos Nielco IT



