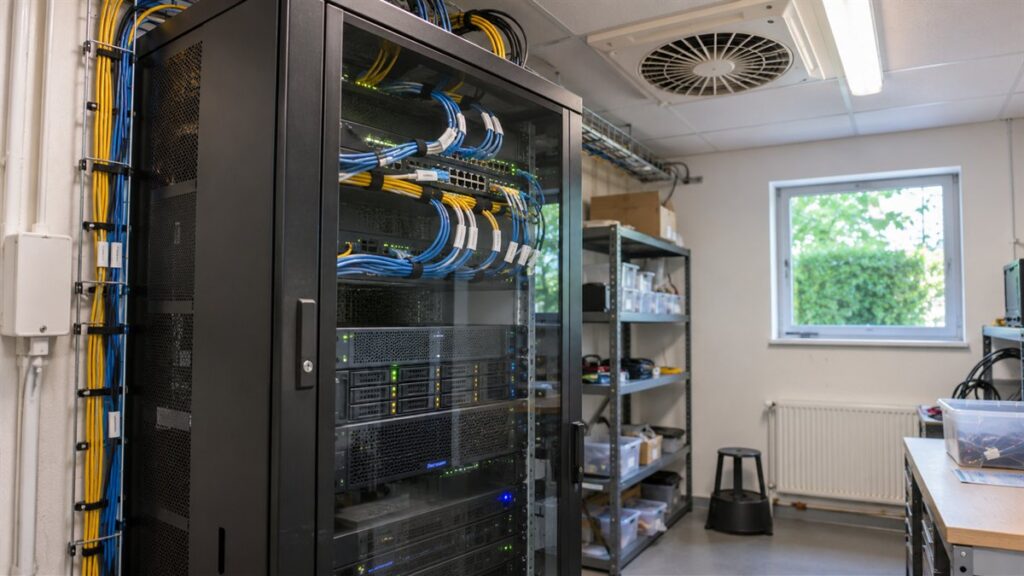
Serverne og platformene under dem står ofte i årevis med den opsætning, de fik den dag, de blev installeret. Artiklerne her gennemgår lagene et ad gangen: Windows- og Linux-servere pr. rolle, domænecontrollerne for sig, virtualiseringen, databaserne, webserverne og containerne, kæden fra kildekode til produktion og de integrationer, der binder systemerne sammen. Til sidst kommer de systemer, der lukkes, er uden support eller aldrig fik deres standardindstillinger ændret.
Serverne
Platformene
Kode, test og integrationer
Systemernes livsløb
Sådan kommer I i gang
Del serverne op efter rolle, før I måler noget: domænecontrollere, filservere, applikationsservere, databaseservere, terminalservere og Linux-servere. Mål én eller to af hver rolle mod den valgte baseline, og se, om afvigelserne går igen. Går de igen, er det imaget eller politikken, der skal rettes, ikke den enkelte server. Notér samtidig styresystemets version og supportstatus pr. server. Listen over servere uden support er ofte det første, ledelsen spørger til, og den skal have en begrundelse ud for hver linje.
Gå derefter platformene igennem med ét spørgsmål for hver: hvem kan nå administrationsfladen, og fra hvilke net? Hypervisor, database, container og udrulningskæde har hver deres egne konti, som en gennemgang af serverne ikke ser.
Hvad det kræver, og hvad det koster at lade være
Laget kræver læseadgang til serverne og platformenes administration og en tekniker, der kender rollerne. Udtrækkene er hurtige; forklaringerne tager tid, især for gamle servere, som ingen længere ejer. Bliver laget ikke gennemgået, står platforme med fuld kontrol over alle servere tilbage med konti og flader, som ingen har set på siden installationen, og systemer, der blev lukket, efterlader åbninger, der stadig virker.
Det skal I lade være med
- At læse en baselinerapport uden at dele den op pr. rolle · mønstrene forsvinder.
- At gennemgå serverne og springe hypervisoren over · den styrer dem alle.
- At lukke et system uden at lukke dets konti og regler · de lever videre.
- At lade udgåede systemer stå uden beslutning · begrundelse og afskærmning hører til.
Det skal gennemgangen kunne vise
- ☐ Afvigelser fra baselinen opgjort pr. serverrolle.
- ☐ Konti og adgangsveje til hypervisor, databaser og udrulningskæde.
- ☐ En liste over systemer uden support med begrundelse og afskærmning.
- ☐ Kryptering i hvile og under transport pr. system med bevis.
Senest gennemgået: november 2026.
Næste skridt
Læs også: Netværk og fjernadgang · Sårbarhedsstyring
→ Kontakt · Tlf. 70 13 63 23 · Teknisk sikkerhedsgennemgang hos Nielco IT