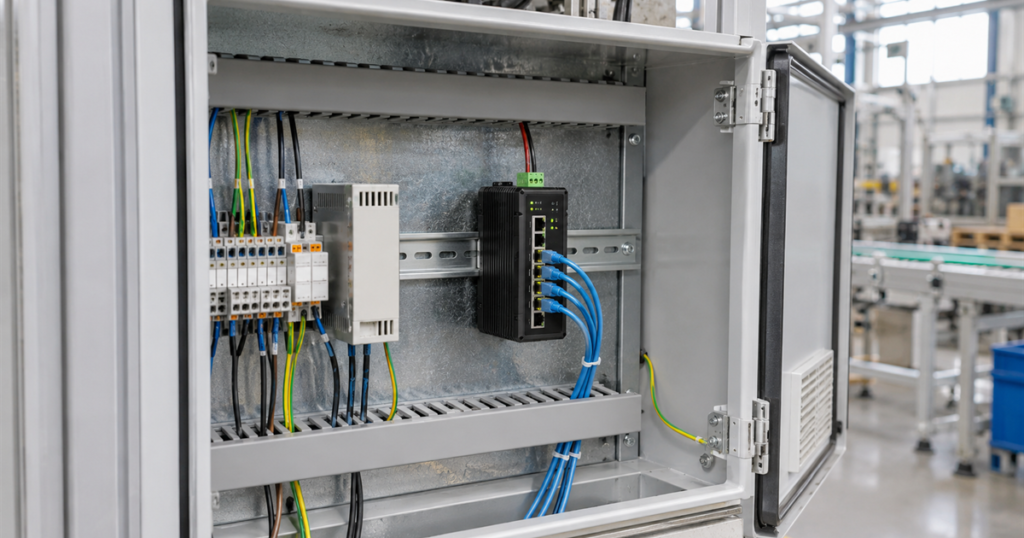
Grænsen mellem kontornet og produktionsnettet gennemgås ved at læse det, der står i selve grænsen: firewallens regler mellem de to net, fjernadgangene ind i produktionen, kontiene og loggen. Selve anlægget røres ikke, og der scannes ikke aktivt ind i det.
Det er sitets metode, ikke et forbud i en kilde. Den bygger på en advarsel fra SAMSIK, som driften i produktionen ofte kender bedre end nogen anden.
Hvorfor anlægget ikke scannes
SAMSIK’s NIS 2-vejledning fra juni 2025 advarer om, at en aktiv scanning af et OT-miljø kan give forstyrrelser og nedetid. Vejledningen peger i stedet på passive metoder som overvågning og analyse af trafikken på nettet, suppleret med vurderinger af systemernes opsætning med jævne mellemrum.
Vejledningen forbyder ikke aktiv scanning. Den peger på risikoen. En teknisk gennemgang, der læser opsætningen af grænsen, hører til de passive metoder og giver ingen trafik ind i anlægget.
Målestokken
SAMSIK har udgivet en kort guide, “Beskyttelse af OT”. Dokumentet har ingen dato i teksten. Den siger, at de mest udbredte huller i OT er standardpasswords og usikre fjernadgange, der let kan findes på internettet. Anbefalingerne er bl.a.:
- Skift standardpasswords, til mindst 15 tegn.
- Sikker fjernadgang via VPN og flerfaktor på fjernadgang til kritiske systemer.
- Følg leverandørens anbefalinger.
- Hav overblik over kritiske systemer og adgangen til dem.
- Adskil OT-netværket fra resten af netværket.
- Test ændringer, og hav en plan for at rulle tilbage.
- Log fjernadgange.
- Hav et beredskab, der også siger, hvornår servere og tjenester kobles fra internettet.
Forordning 2024/2690 vil have kritiske systemer placeret i sikrede zoner og trafikken mellem zoner holdt på det nødvendige (bilagets punkt 6.8.2, litra c og e). Forordningen binder kun en snæver gruppe tjenesteudbydere; som målestok for en produktionsvirksomhed er den vores tolkning.
Andre OT-standarder er ikke læst til denne artikel og bruges ikke.
Det, der læses i grænsen
Regelsættet mellem de to net. Hvilken trafik er tilladt fra kontornettet ind i produktionen, og omvendt? Er der en bred regel, fx for en leverandør eller en historikserver? For hver regel noteres formål og ejer.
Veje uden om firewallen. Har en maskine et netkort i begge net? Er der en router eller et modem i produktionen, som en leverandør har sat op? Routing- og interfaceopsætning viser det.
Fjernadgangene. Hvilke leverandører kan komme ind i produktionen, gennem hvilken vej, og med hvilken godkendelse? Kræves flerfaktor? Logges adgangen? Fjernadgangene er det, OT-guiden nævner først.
Konti. Er standardkonti på de systemer i grænsen, I administrerer, skiftet? For selve anlægsudstyret er det et spørgsmål til den, der driver anlægget, og et svar, der skal dokumenteres.
Loggen. Logges trafik, der passerer grænsen, og logges fjernadgangene, så fejlede login og login på mærkelige tidspunkter kan ses?
Hvem gør hvad
Grænsen ejes ofte af to grupper: IT, der driver kontornettet og firewallen, og produktionen eller en leverandør, der driver anlægget. Gennemgangen skal have begge med. Produktionen ved, hvilke forbindelser anlægget har brug for. IT kan trække reglerne.
Den almene ramme for en audit, også af en NIS 2-omfattet virksomhed, står hos dem, der ejer auditmetoden og NIS2-audit. Her er det kun selve zonegrænsen.
Det kan driften selv
IT kan trække regelsættet for grænsen og listen over fjernadgange uden at røre anlægget. Sæt et møde med den, der driver produktionen, og gå reglerne igennem én for én. For hver regel skal der stå, hvilket system der bruger den, og hvorfor.
Fjernadgangene er det næste. Find ud af, om hver leverandørs adgang står åben hele tiden, eller om den åbnes efter anmodning. Står den åben, kan den i mange tilfælde lukkes og åbnes ved behov uden at ændre noget i selve anlægget.
Hvad det kræver, og hvad det koster at lade være
Det kræver regelsættet i grænsen, en liste over fjernadgange og en person fra produktionen, der kan forklare behovet. Det kræver ingen servicevindue, fordi intet sendes ind i anlægget.
Uden en adskillelse, der kan påvises, kan en hændelse i kontornettet nå produktionen. Uden logning af fjernadgangene kan I ikke se, om en leverandørs adgang er blevet brugt af en anden.
Det skal I lade være med
- At scanne aktivt ind i anlægget for at se, hvad der svarer · SAMSIK advarer om forstyrrelser og nedetid.
- At lade leverandørers fjernadgang stå åben hele tiden · åbn den, når der er en opgave.
- At lade IT eller produktionen gennemgå grænsen alene · begge har en del af svaret.
Det skal gennemgangen kunne vise
- ☐ Regelsættet mellem kontornet og produktionsnettet med formål for hver regel.
- ☐ Ingen veje mellem nettene uden om firewallen, eller en begrundelse.
- ☐ En liste over fjernadgange til produktionen med flerfaktor og logning.
- ☐ Skiftede standardpasswords på systemerne i grænsen.
Kilder
- SAMSIK, Beskyttelse af OT (udateret), læst 13. november 2026.
- SAMSIK, NIS 2-vejledning: Implementering af cybersikkerhedsforanstaltninger (juni 2025), afsnittet om sårbarheder og tekniske test, læst 13. november 2026.
- Gennemførelsesforordning (EU) 2024/2690, bilaget, punkt 6.8.2, læst 13. november 2026.
Senest gennemgået: november 2026.
Næste skridt
Træk reglerne mellem kontornettet og produktionen, og gennemgå dem med en fra produktionen.
Læs også: Fjernsupportværktøjer og leverandørers adgang · Segmentering på papiret og i regelsættet
→ Kontakt · Tlf. 70 13 63 23 · Teknisk sikkerhedsgennemgang hos Nielco IT