
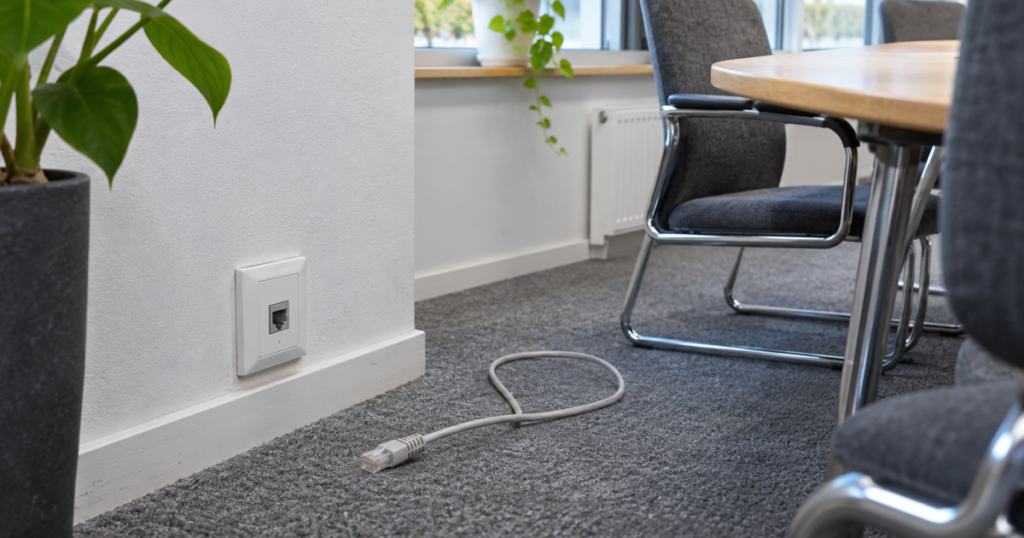
Det kontrolleres ved at læse switchenes opsætning port for port: Hvilket net havner en ukendt enhed i, når den sættes i et ledigt stik, og hvad kan den nå derfra? Svaret står i opsætningen. Det kræver ikke, at nogen går rundt med en bærbar og prøver.
Stik i mødelokaler, kantiner, receptioner og lagerhaller er de typiske steder. De er aktive, fordi nogen engang skulle bruge dem.
Målestokken
To læste regelsæt bærer kontrolpunktet.
Standarden under DORA, forordning 2024/1774, pålægger finansielle enheder netadgangskontroller, der forebygger og opdager forbindelser til nettet fra uautoriserede enheder eller systemer og fra endpoints, der ikke opfylder enhedens sikkerhedskrav (artikel 13, litra d).
I bilaget til forordning 2024/2690 står kravet kortere: net og systemer må, hvor det er relevant, kun nås fra godkendt udstyr (punkt 6.7.2, litra g). Det er bindende for tjenesteudbyderne i artikel 1. At andre bruger det som målestok, er efter vores tolkning rimeligt, men frivilligt.
Ingen af de læste kilder siger, hvordan kontrollen skal laves. Godkendelse af enheder på porten efter standarden 802.1X, låsning til bestemte maskinadresser og et særligt net for ukendte enheder er mulige løsninger. Valget mellem dem er praksis og afhænger af udstyret.
Tre ting, gennemgangen læser
Ledige porte. Er porte, der ikke bruges, slået fra, eller står de aktive i et VLAN? Udtrækket er en portliste fra hver switch med status, VLAN og hvad der sidst var tilsluttet.
Standard-VLAN. Hvilket net havner en port i, hvis den ikke er sat til noget bestemt? Står den i klientnettet, får en fremmed enhed samme adgang som en medarbejders pc. Står den i et isoleret net uden adgang til andet end internettet, er risikoen mindre.
Kontrol ved tilslutning. Er der en mekanisme, der godkender enheden, før den får adgang, og hvad sker der med en enhed, der ikke bliver godkendt? Opsætningen på switchen og i godkendelsesserveren viser det. Står der undtagelser for printere, telefoner eller mødelokaleudstyr, skal de være begrundede, fordi undtagelsen ofte er den åbning, en fremmed enhed kan bruge.
Sporet: hvem har fået en adresse?
SAMSIK anbefaler, at DHCP-servere logger tidspunkt, tildelt IP-adresse og maskinadressen på den, der spurgte. Loggen er sporet efter de enheder, der har været på nettet. Sammenholdt med systemlisten viser den enheder, ingen kender. Det er den hurtigste vej til at se, om kontrollen ved tilslutning virker i praksis.
Loggen kan også bruges baglæns. Når der er mistanke om en fremmed enhed, viser DHCP-loggen, hvornår den kom, og hvilken adresse den fik. Den kobling forudsætter, at loggen gemmes længe nok. SAMSIK’s anbefaling til opbevaring er 13 måneder, hvis ikke lovgivning kræver noget andet.
Den tænkte afvigelse
En virksomhed har kontrol ved tilslutning på alle porte i kontorerne. I mødelokalerne er den slået fra, fordi skærmene ikke kunne godkendes. Portene står i klientnettet. En gæst, der sætter sin bærbare i stikket bag skærmen, får samme adgang som en medarbejder. Eksemplet er tænkt, men det viser, hvorfor undtagelserne skal læses for sig.
Udtrækkene
- portlister fra alle switche med status, VLAN og tilsluttet maskinadresse
- opsætningen af kontrol ved tilslutning og listen over undtagelser
- DHCP-loggen for en periode, sammenholdt med systemlisten
- oversigt over stik i fællesområder
Systemlisten bygget fra systemerne selv beskriver, hvordan listen, loggen sammenlignes med, kan laves.
Det kan driften selv
Driften kan begynde med fællesområderne. Gå stikkene i mødelokaler, kantine og reception igennem på tegningen eller i krydsfeltet, og find dem i switchens portliste. Slå de ledige porte fra. Det kræver ingen ny teknik, kun en beslutning om, at et stik aktiveres, når nogen beder om det.
Sammenlign derefter en uges DHCP-log med systemlisten. De maskinadresser, ingen kan genkende, er enten udstyr, der mangler på listen, eller enheder, der ikke burde være på nettet.
Hvad det kræver, og hvad det koster at lade være
Det kræver portlister fra switchene og en DHCP-log. Begge kan driften trække. Det tunge er at finde de undtagelser, der blev lavet for at få noget til at virke, og beslutte, om de skal blive.
Uden kontrollen er hvert aktivt stik en indgang til nettet. Det er fysisk adgang, der skal til, men mødelokaler og receptioner er netop de steder, hvor fremmede er.
Det skal I lade være med
- At lade ledige porte stå aktive i klientnettet · slå dem fra, eller læg dem i et isoleret net.
- At undtage hele mødelokaler fra kontrollen · undtag den konkrete enhed, ikke porten.
- At slette DHCP-loggen efter få dage · den er sporet efter enheder, der har været på nettet.
Det skal gennemgangen kunne vise
- ☐ Portlister fra alle switche med status og VLAN.
- ☐ Et standard-VLAN for ukendte enheder, der ikke giver intern adgang.
- ☐ Undtagelser fra kontrollen ved tilslutning, hver med begrundelse.
- ☐ DHCP-log med maskinadresser, gemt i en fastlagt periode.
Kilder
- Delegeret forordning (EU) 2024/1774, artikel 13, litra d, læst 13. november 2026.
- Gennemførelsesforordning (EU) 2024/2690, bilaget, punkt 6.7.2, litra g, læst 13. november 2026.
- SAMSIK, Logning, en del af et godt cyberforsvar (januar 2023), læst 13. november 2026.
Senest gennemgået: november 2026.
Næste skridt
Træk portlisten fra switchen i det største mødelokale, og se, hvilket VLAN de ledige porte står i.
Læs også: Klienter uden for styringen · Switche, routere og firewalls
→ Kontakt · Tlf. 70 13 63 23 · Teknisk sikkerhedsgennemgang hos Nielco IT



